 AppLocker Commander-Anleitung
1 Beschreibung
1.1 Was ist AppLocker?
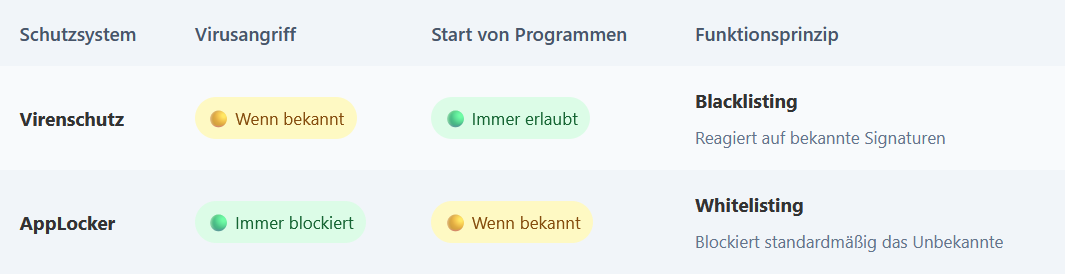
AppLocker ist ein Regelsystem nach dem Whitelisting-Prinzip: Es blockiert grundsätzlich alles, was nicht ausdrücklich erlaubt ist.
Dadurch schützt es auch vor Schadsoftware, die zum Zeitpunkt der Regelerstellung noch nicht existiert, ohne dass die Regeln laufend aktualisiert werden müssen.
Angepasst werden müssen die Regeln in der Regel nur bei Änderungen am System, etwa wenn Software installiert oder deinstalliert wird.
1.2 Sicherheitsmechanismen im Vergleich
1.3 Warum AppLocker Commander?
AppLocker Commander macht die in Windows integrierte, aber schwer zugängliche AppLocker-Funktion über eine grafische Oberfläche nutzbar und vereint die dafür nötigen Werkzeuge an einem Ort.
Sicherheitsregeln lassen sich damit automatisiert erstellen, ohne die AppLocker-Konfiguration manuell bearbeiten zu müssen.
1.4 Regeln verwalten
● AppLocker-Regeln für Ausführbare Dateien, DLL-Dateien, Skripte, App-Pakete und Windows Installer erstellen, bearbeiten und löschen
● Regeln nach Pfad, Herausgeber oder Dateihash definieren
1.5 AppLocker pausieren
● AppLocker für alle oder einzelne Module vorübergehend auf Nur Überwachung schalten
● Zeitgesteuert (1–60 Minuten) oder dauerhaft, mit Restzeit-Anzeige
1.6 System härten
● Mit wenigen Klicks abgestufte AppLocker-Regeln für das gesamte System erzeugen
● Schutzgrad in Prozent zeigt die erreichte Absicherung an
1.7 Events anzeigen
● AppLocker-Ereignisse live überwachen, filtern und durchsuchen
● Aus einem blockierten Ereignis direkt eine passende Regel erstellen
1.8 Import/Export
● Regeln als XML exportieren und einzeln oder komplett wieder importieren
1.9 Software installieren
● Installationsdateien kontrolliert ausführen, ohne von aktiven AppLocker-Regeln blockiert zu werden
2 Anleitungen
2.1 Hauptansicht
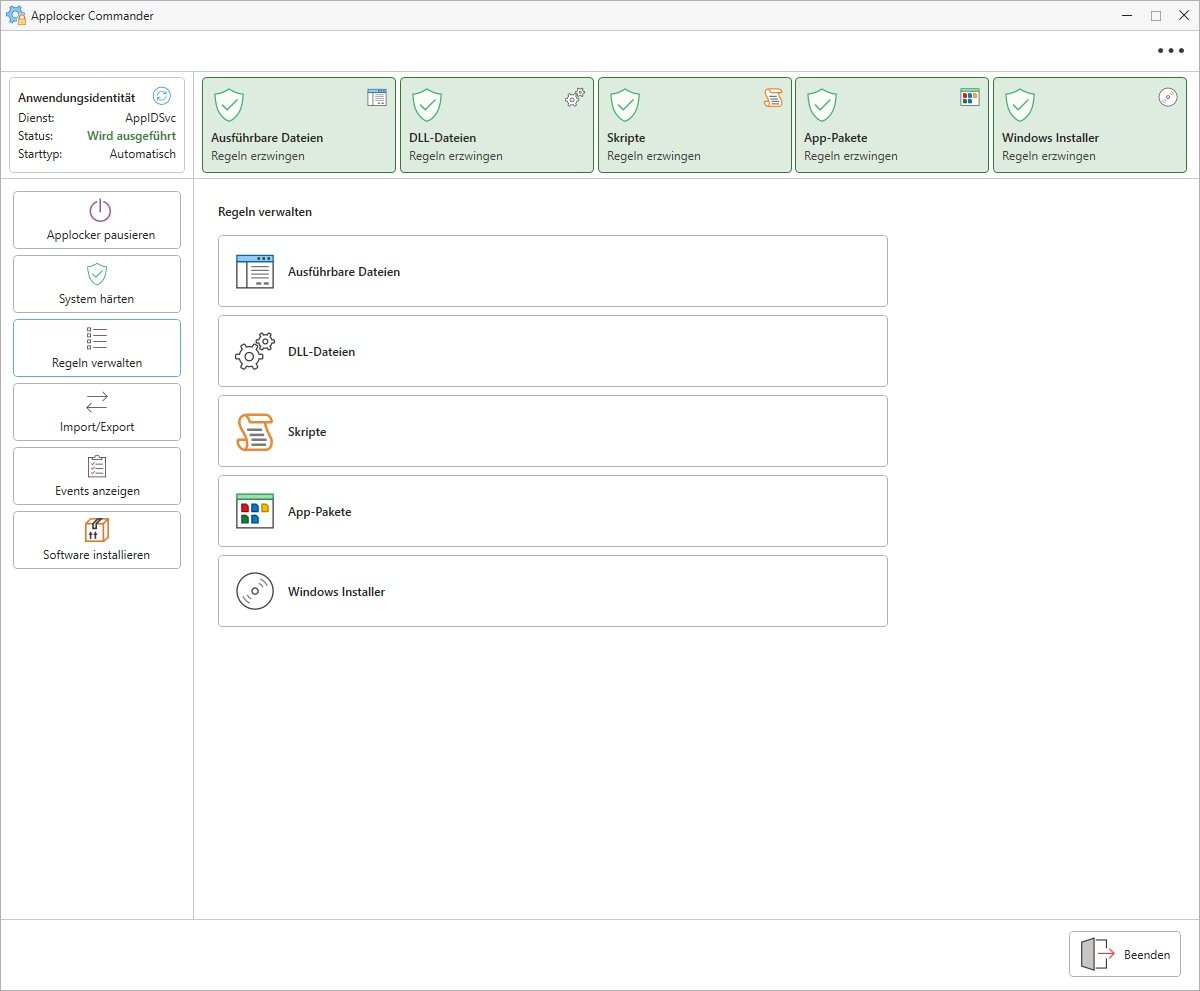
● Oben links: Anwendungsidentität mit Dienststatus (AppIDSvc)
● Oben: Statusüberwachung
● Links: Hauptmenü mit allen Programmbereichen
● Mitte: Einstieg in die einzelnen Programmbereiche
2.2 Statusüberwachung
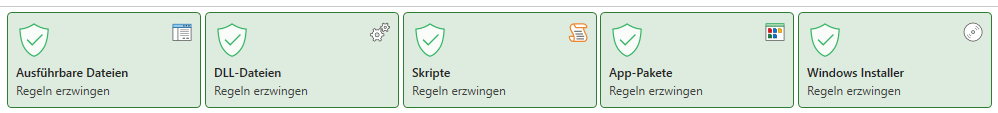
● Grün mit Haken bedeutet, dass für dieses Modul Regeln erzwungen werden – blockierte Anwendungen werden aktiv verhindert.
● Gelb mit Ausrufezeichen bedeutet, dass sich das Modul im Modus 'Nur Überwachung' befindet – Verstösse werden protokolliert, aber nicht blockiert.
● Der Status wird laufend anhand der bestehenden Regeln geprüft.
● Das Abfrageintervall lässt sich in den Optionen anpassen.
2.3 AppLocker pausieren
2.3.1 Dauer wählen
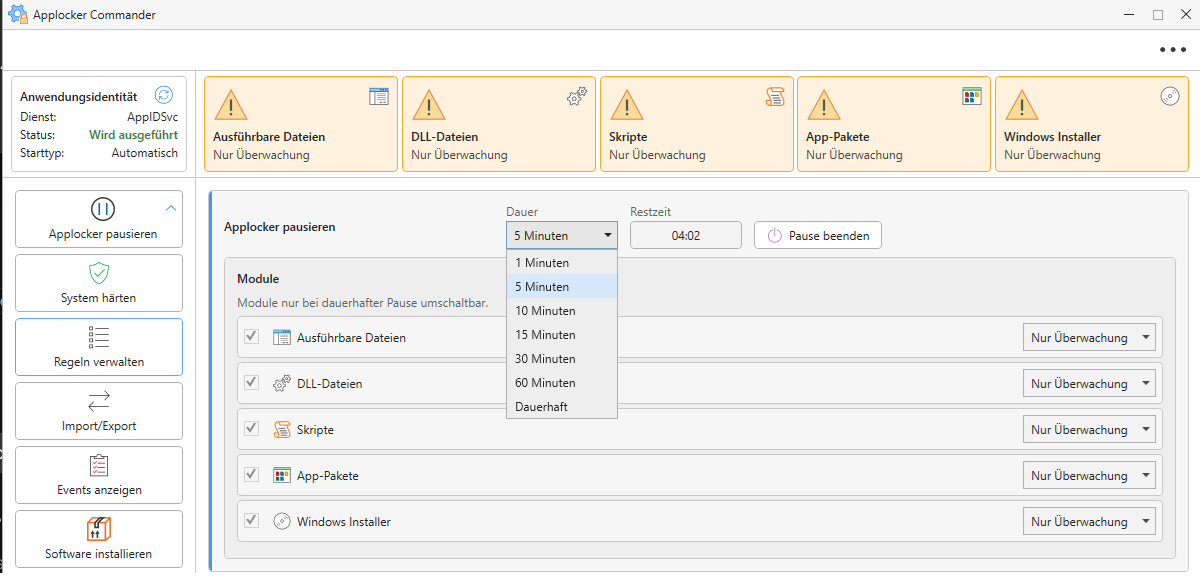
● Auswahl zwischen 1, 5, 10, 15, 30, 60 Minuten oder Dauerhaft
● Während der Pause zeigt Restzeit die verbleibende Dauer, Pause beenden stoppt sie vorzeitig
2.3.2 Module einzeln umschalten
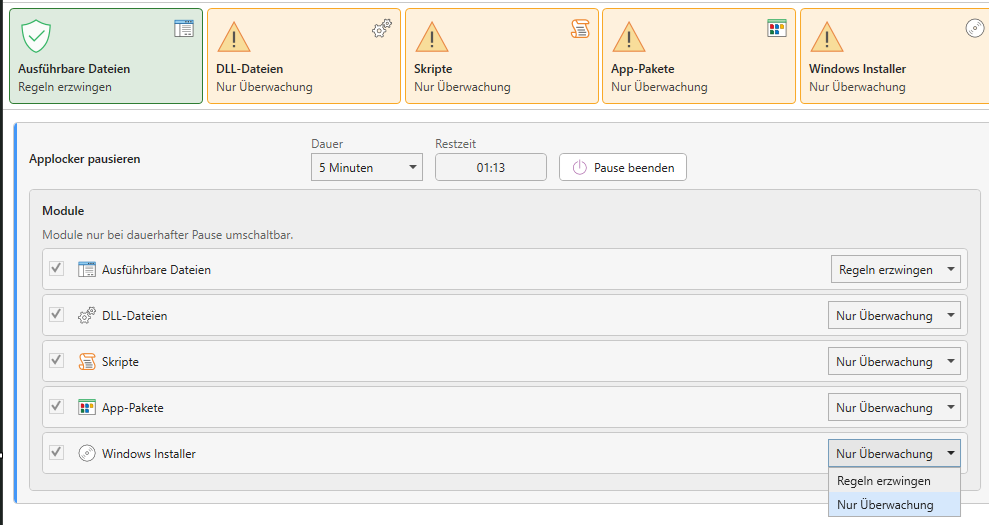
● Jedes Modul kann per Checkbox von der Pause ausgeschlossen werden
● Pro Modul wahlweise Regeln erzwingen oder Nur Überwachung –'Dauerhaft' umschaltbar
2.3.3 Regel dauerhaft deaktivieren
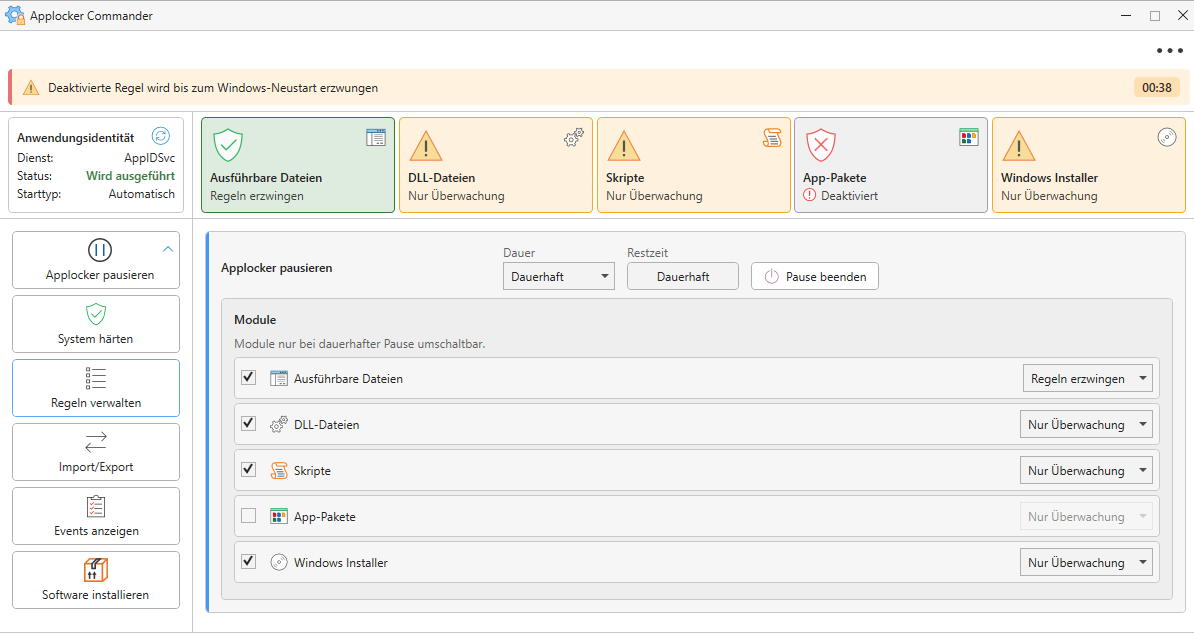
● Bei Dauer 'Dauerhaft' lässt sich ein Modul zusätzlich vollständig deaktivieren (Checkbox entfernen)
● Das Modul zeigt dann 'Deaktiviert' im oberen Status-Grid
● Warnhinweis: Die deaktivierte Regel wird spätestens bis zum nächsten Windows-Neustart automatisch durch AppLocker erzwungen (Countdown oben rechts)
2.3.4 Hinweis vor dem Pausieren
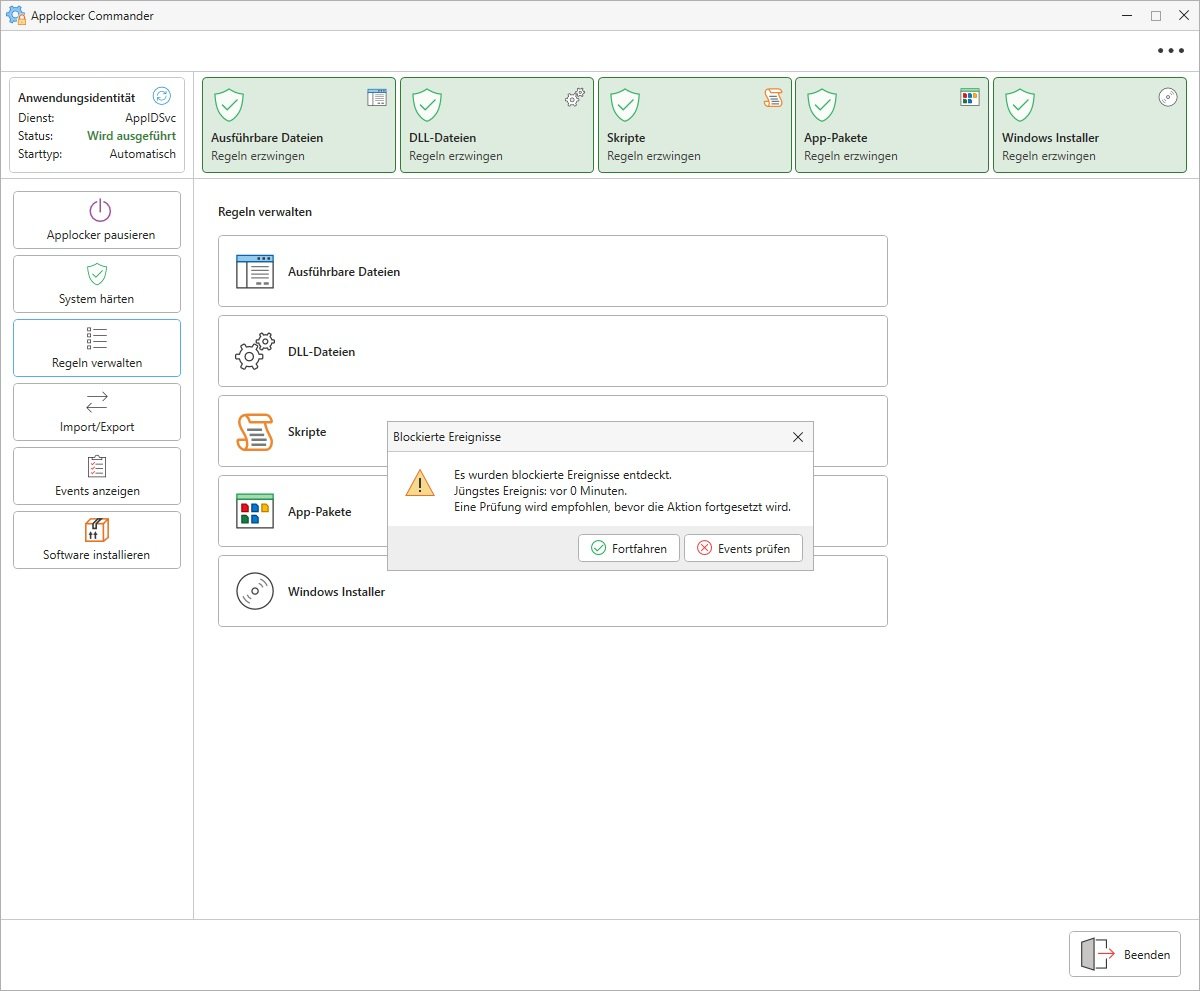
● Erscheint, wenn beim Start des Pausierens bereits blockierte Ereignisse vorliegen
● Fortfahren pausiert trotzdem, Events prüfen öffnet zuerst die Ereignisübersicht
2.4 Regeln verwalten
2.4.1 Regelübersicht
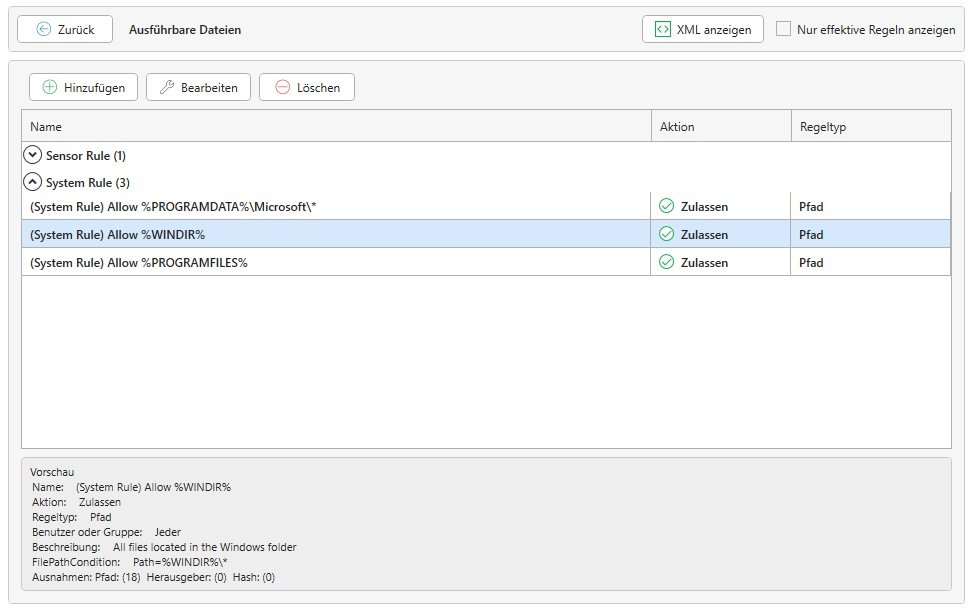
● Regeln sind nach Herkunft gruppiert: Sensor Rule, System Rule, Data Rule, Event-based Rule, User Rule, Custom Rule
● Hinzufügen, Bearbeiten und Löschen über die Schaltflächen oben
● Nur effektive Regeln anzeigen: Blendet überschriebene oder inaktive Regeln aus und zeigt zusätzlich Regeln aus Gruppenrichtlinien an
● Vorschau unten zeigt alle Details der markierten Regel (Aktion, Regeltyp, Benutzer, Anzahl der Ausnahmen)
2.4.2 Regeln löschen
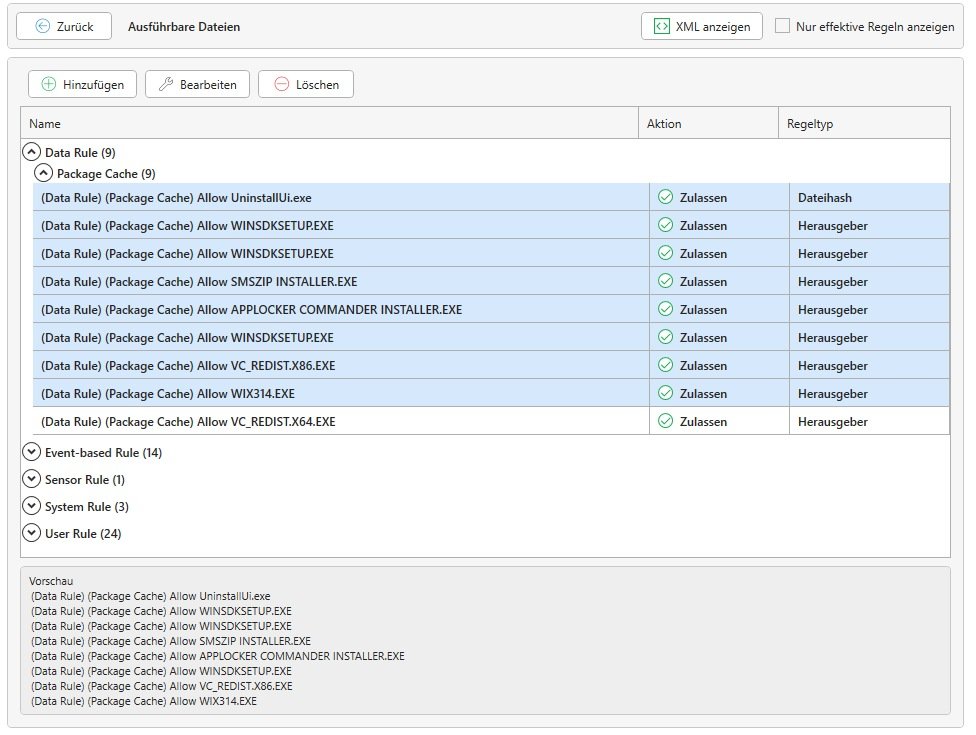
● Mehrfachauswahl möglich, um mehrere Regeln gleichzeitig zu löschen
2.4.3 Regeln gruppieren
● Klammern im Regelnamen gruppieren die Regeln in der Übersicht – Regeln mit gleicher Klammer werden zusammen angezeigt.
● Name: (User Rule) (Desktop) Allow INSTALLER.EXE
2.4.4 XML anzeigen
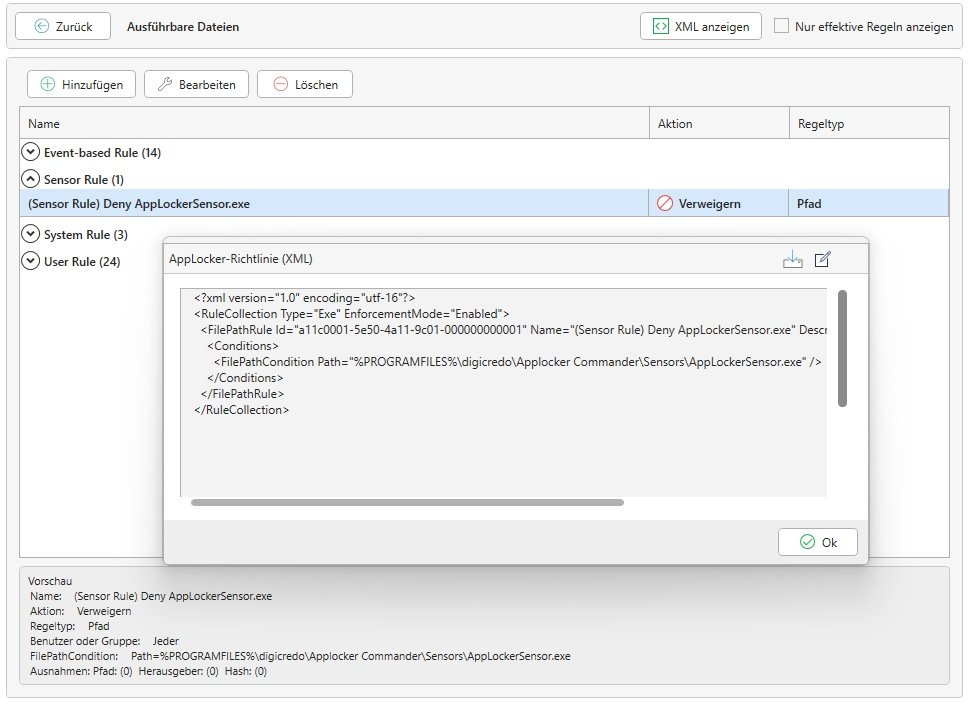
● Zeigt die native AppLocker-Regel als XML an, inkl. Download- und Zwischenablage-Symbol
2.4.5 Regel erstellen
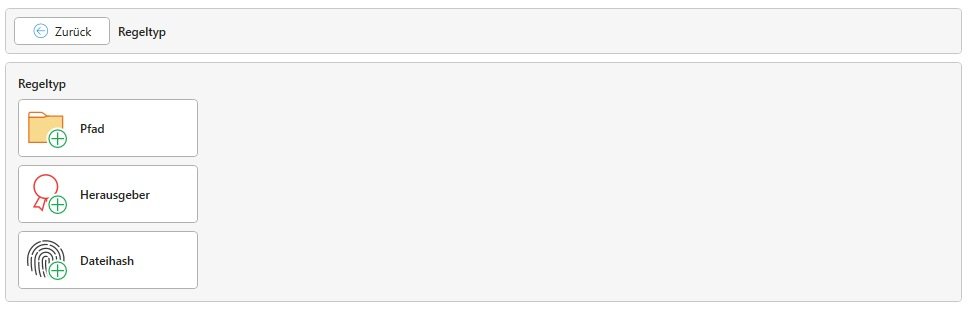
● Auswahl des Regeltyps: Pfad, Herausgeber oder Dateihash
2.4.5.1 Pfad
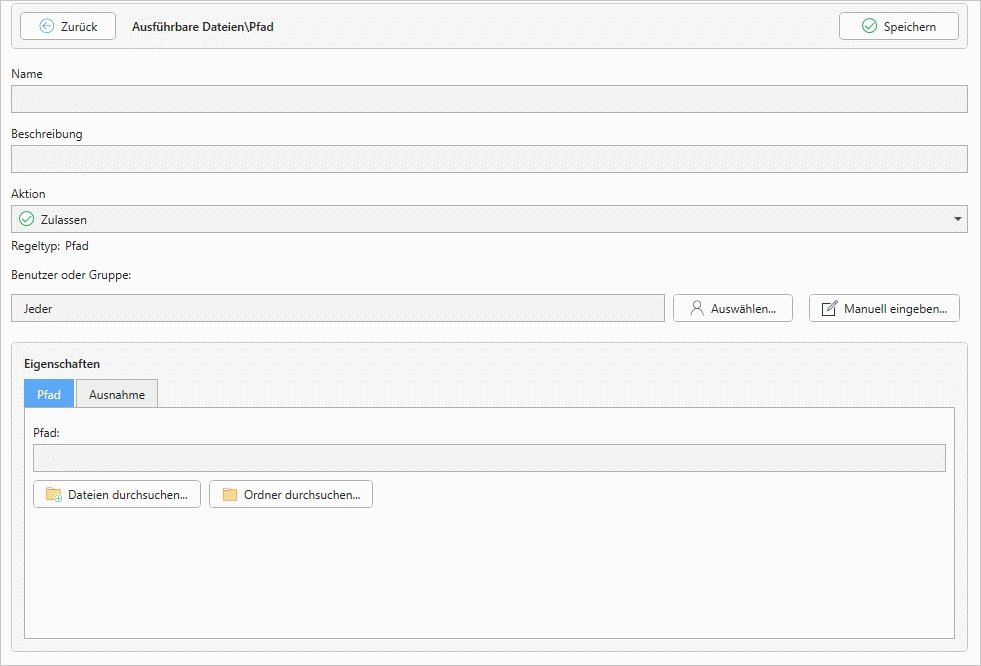
● Name, Beschreibung, Aktion (Zulassen/Verweigern), Benutzer oder Gruppe frei definierbar
● Pfad direkt eingeben oder über Dateien/Ordner durchsuchen auswählen
● Reiter Ausnahme erlaubt das Ausschliessen einzelner Unterpfade von der Regel
2.4.5.2 Herausgeber
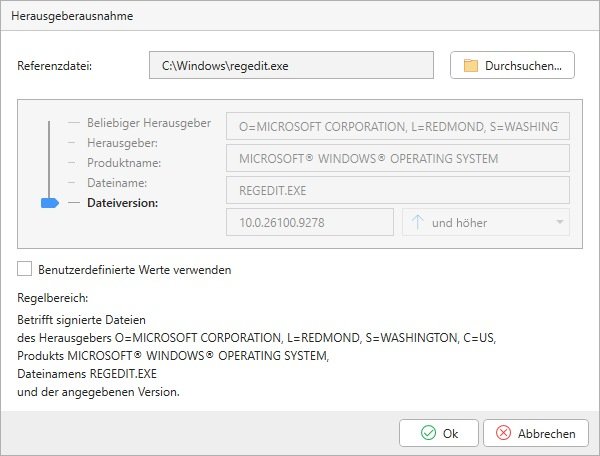
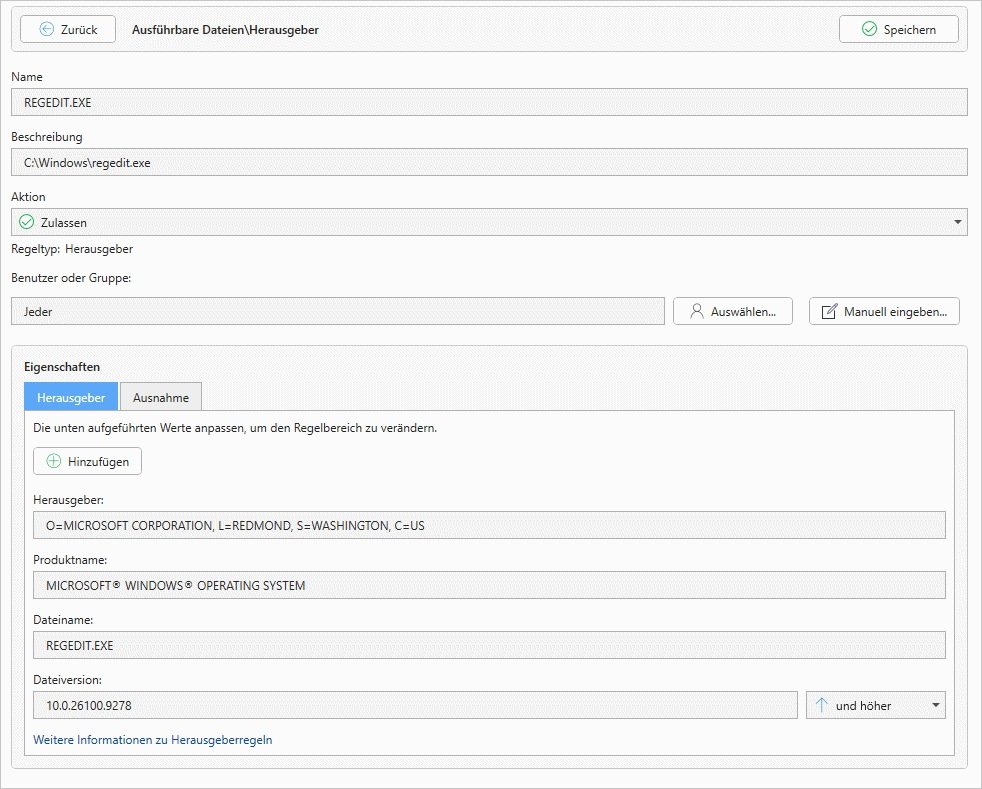
● Werte (Herausgeber, Produktname, Dateiname, Version) können aus einer Referenzdatei automatisch übernommen werden
● Per Schieberegler lässt sich festlegen, wie granular die Regel greift (z. B. nur Herausgeber oder bis zur exakten Version)
● Benutzerdefinierte Werte verwenden erlaubt manuelle Anpassung einzelner Felder
2.4.5.3 Dateihash
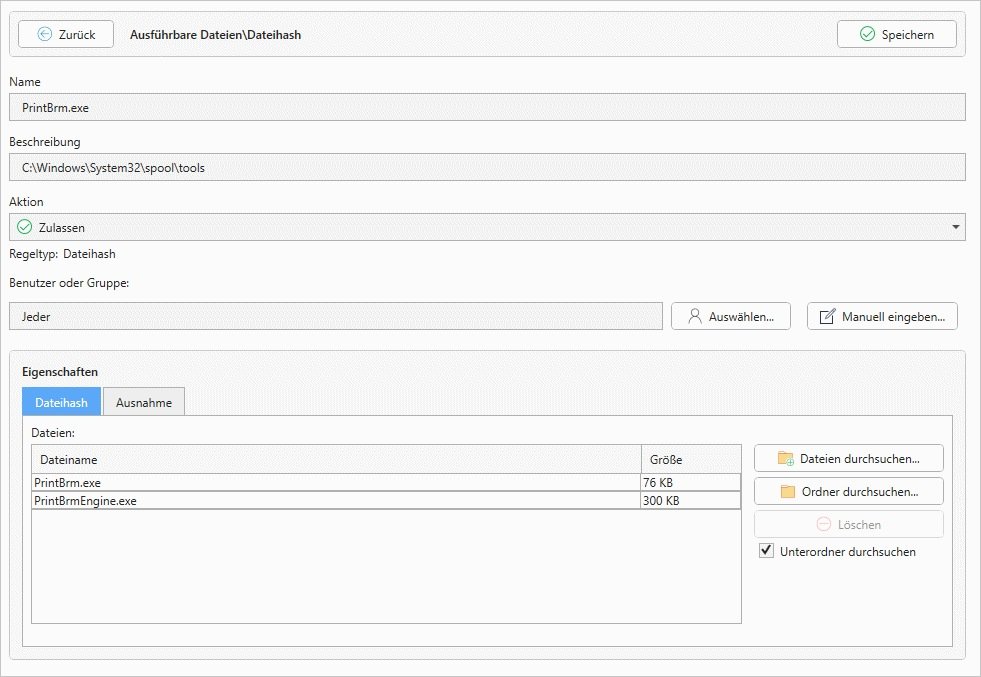
● Eine oder mehrere Dateien per Hash erfassen (unabhängig von Pfad oder Signatur)
● Unterordner durchsuchen bezieht alle Dateien in Unterverzeichnissen mit ein
2.4.5.4 App-Pakete
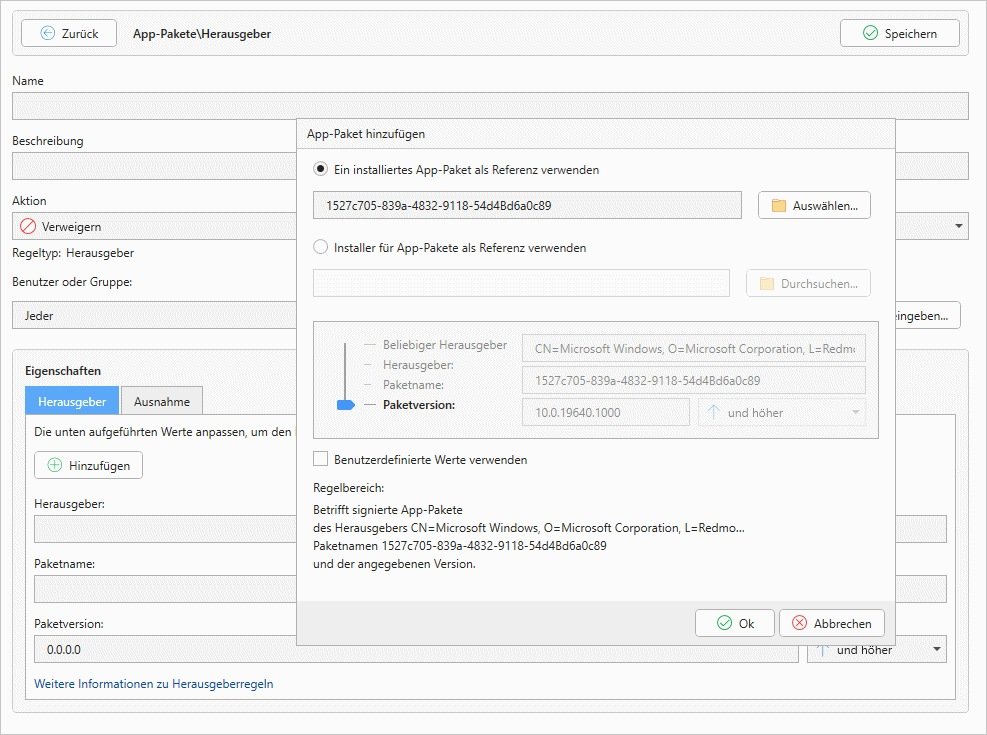
● Dient vorwiegend dazu, eine einzelne App gezielt auszuschliessen (Aktion: Verweigern)
● Referenz entweder über ein installiertes App-Paket oder über dessen Installer
2.4.6 Regel bearbeiten
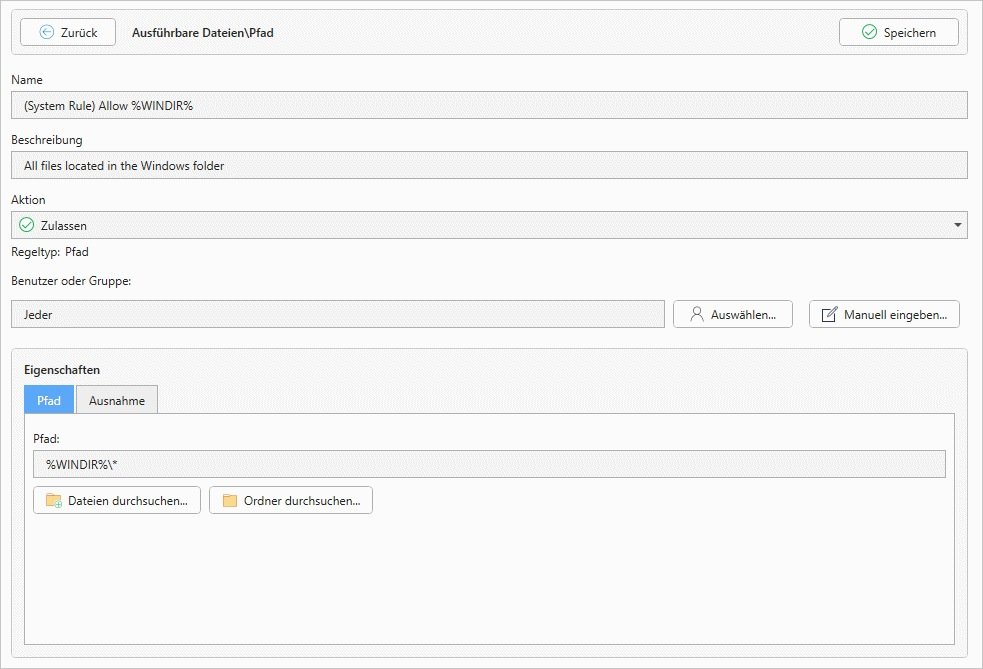
● Bestehende Regeln lassen sich vollständig nachbearbeiten (Name, Aktion, Pfad usw.)
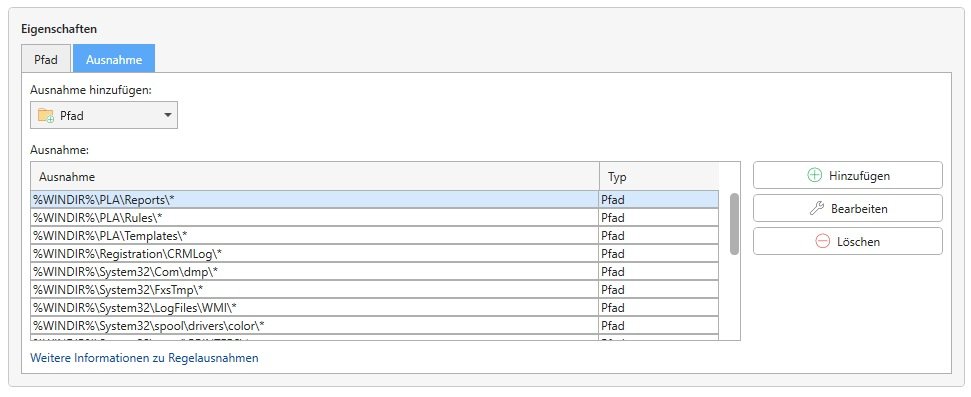
● Im Reiter Ausnahme können mehrere Ausnahmen verwaltet werden – Standardregeln bringen oft bereits vordefinierte Systemausnahmen mit
2.5 System härten
2.5.1 Stufen: System Rule, Data Rule, User Rule
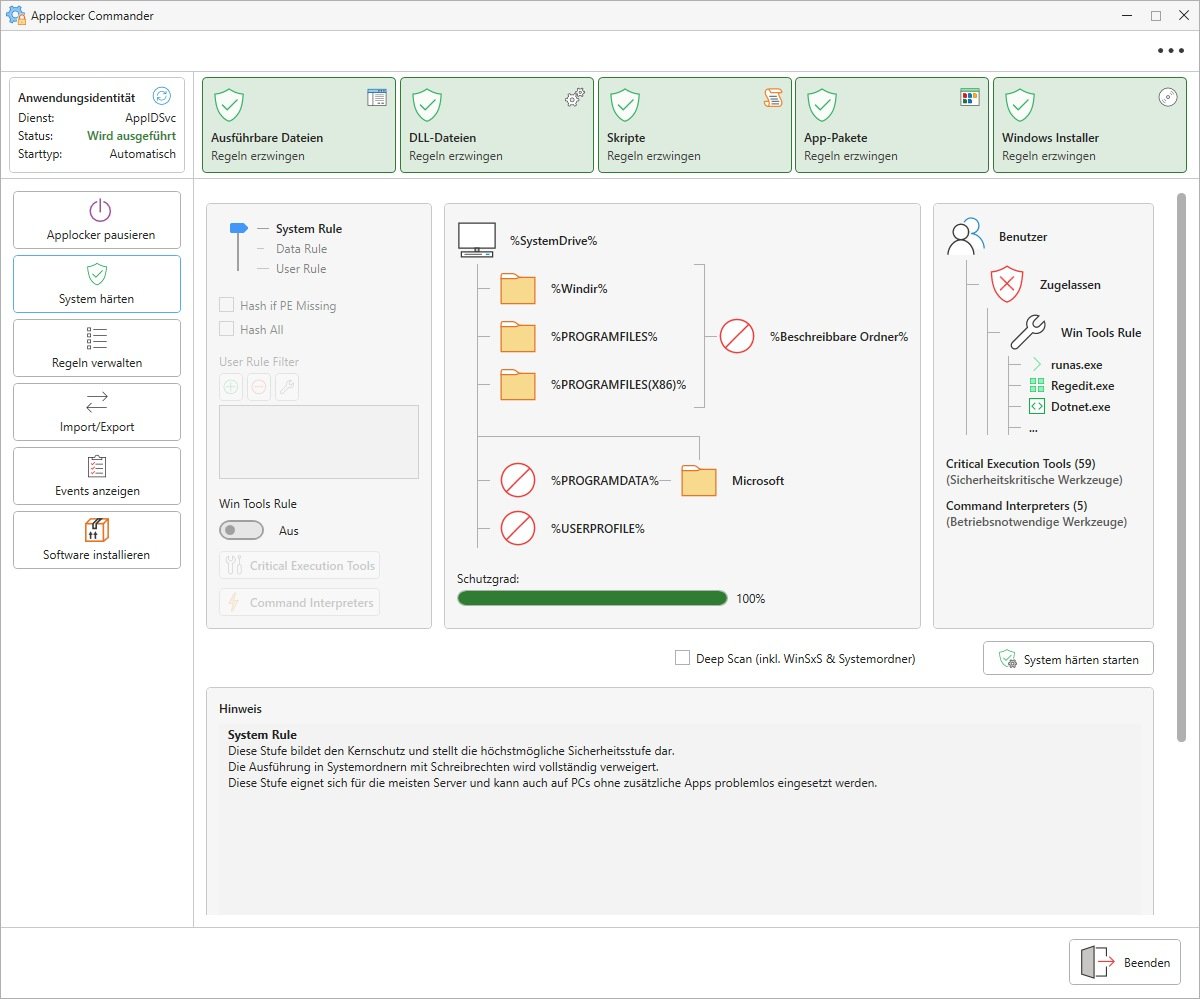
● System Rule: Kernschutz. Ausführung in Systemordnern mit Schreibrechten wird vollständig verweigert. Für die meisten Server geeignet, auch ohne Zusatz-Apps.
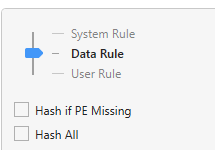
● Data Rule: schützt zusätzlich %PROGRAMDATA%, wo Windows- und Drittanbieterdaten liegen. Nur registrierte Signaturen/Hashes dürfen dort ausgeführt werden.
● User Rule: schützt zusätzlich den gesamten Benutzerbereich (%USERPROFILE%), in dem Anwendungen, Installer und Temp-Dateien liegen
● Der Schutzgrad-Balken zeigt die erreichte Absicherung in Prozent
2.5.2 Data-Rule-Feineinstellungen
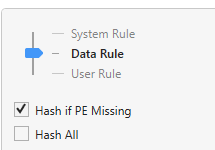
● Hash if PE Missing: signierte Dateien ohne PE-Produkt-/Binary-Metadaten werden per Hash statt nur nach Herausgeber erlaubt
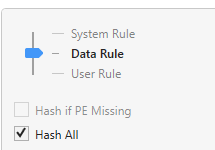
● Hash All: höchstmögliche Integritätsprüfung per Hash-Regeln für alle Dateien in diesem Bereich
● Erfordert laufende Administration – nach jedem Update müssen betroffene Prozesse manuell neu freigegeben werden
● Eignet sich vor allem für Hochsicherheitsumgebungen mit fest definiertem Software-Stand
2.5.3 User Rule
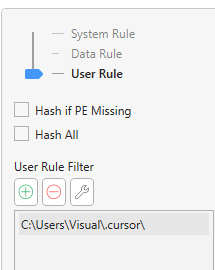
● User Rule: schützt zusätzlich den gesamten Benutzerbereich (%USERPROFILE%), in dem Anwendungen, Installer und Temp-Dateien liegen. Nur registrierte Signaturen/Hashes dürfen dort ausgeführt werden.
● Eigene Pfade lassen sich über User Rule Filter dauerhaft von dieser Stufe ausschliessen
2.5.4 Win Tools Rule
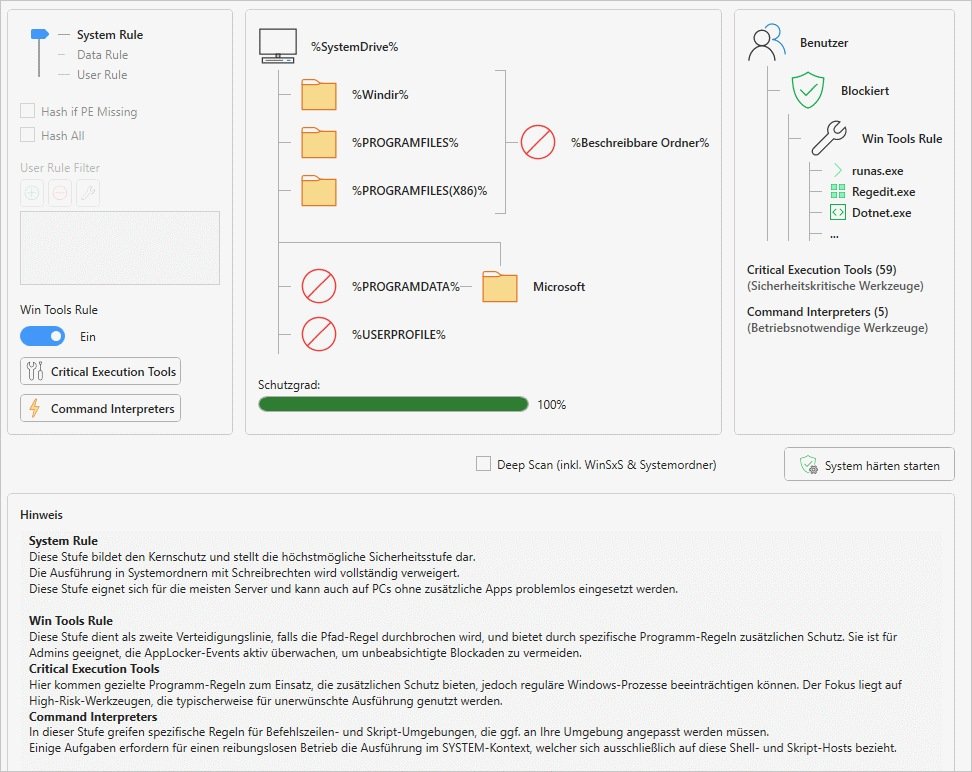
● Schliesst den häufigsten Umgehungsweg: den Missbrauch von Skript-Interpretern und Systemwerkzeugen, etwa wenn ein Office-Makro versucht, PowerShell oder Cmd zu starten, um eine dateilose Payload im Speicher nachzuladen
● Gilt für die Gruppe Jeder und damit auch für Prozesse im SYSTEM-Kontext (z. B. Wartungsaufgaben, Backup- oder Update-Software) – deshalb standardmässig deaktiviert und für Admins gedacht, die AppLocker-Events aktiv überwachen, um unbeabsichtigte Blockaden zu erkennen und zu vermeiden
2.5.4.1 Critical Execution Tools
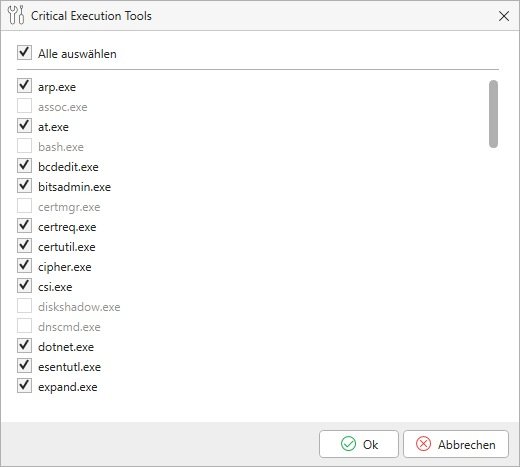
● Critical Execution Tools: gezielte Regeln für sicherheitskritische Windows-Werkzeuge (z. B. bcdedit.exe, certutil.exe), die für unerwünschte Ausführung missbraucht werden können
● Ausgegraute Einträge (z. B. assoc.exe, bash.exe) sind auf dem jeweiligen System nicht vorhanden
2.5.4.2 Command Interpreters
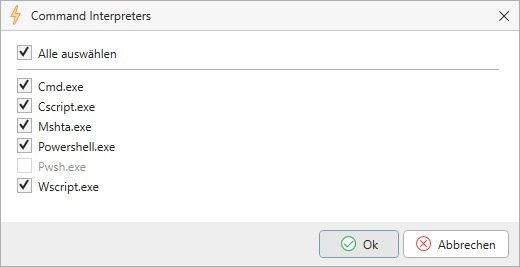
● Command Interpreters: Regeln für Befehlszeilen- und Skript-Umgebungen (Cmd, Cscript, Mshta, Powershell, Wscript)
● Für einen reibungslosen Betrieb greifen einige dieser Regeln im SYSTEM-Kontext, beschränkt auf diese Shell- und Script-Hosts
2.5.5 System härten starten
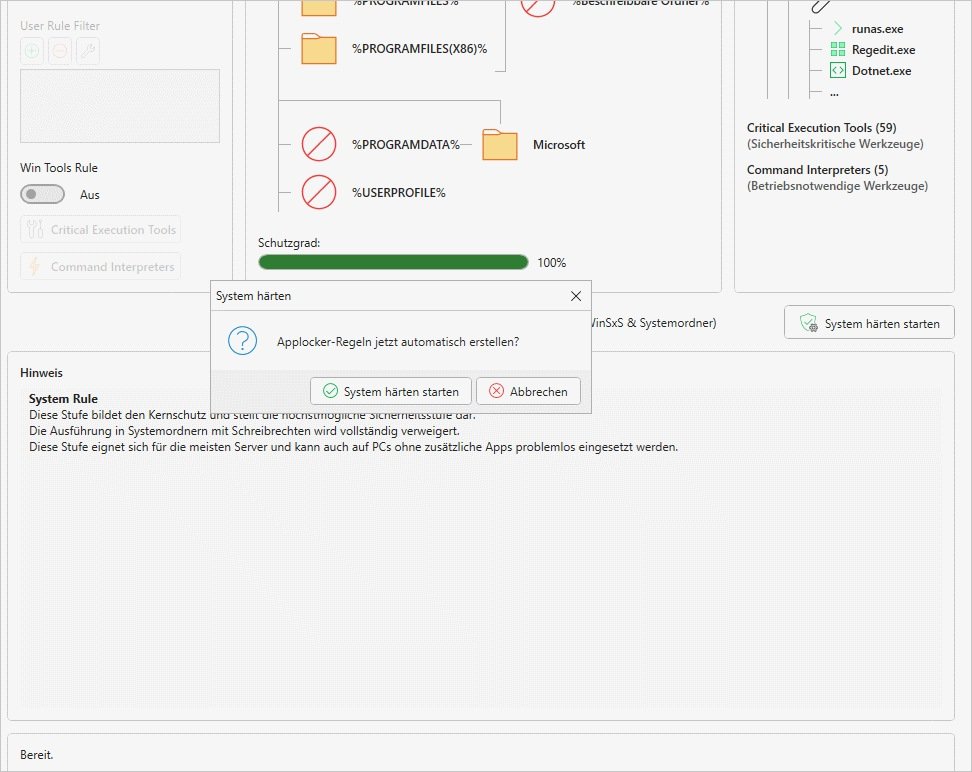
● Optional Deep Scan (inkl. WinSxS & Systemordner) für eine besonders gründliche Analyse aktivieren
● System härten starten fragt vor der Ausführung noch einmal explizit nach Bestätigung
● Jeder eingeschlossene Ordner wird auf Schreibrechte geprüft: In Ordnern, in die Benutzer schreiben können, liesse sich eine schädliche Datei einfach ablegen und ausführen – solche Verzeichnisse werden deshalb von der Ausführung ausgeschlossen
● Dateien, die dort trotzdem ausgeführt werden müssen, lassen sich gezielt per Herausgeber (Zertifikat) oder Hash freigeben
2.5.6 System härten abgeschlossen
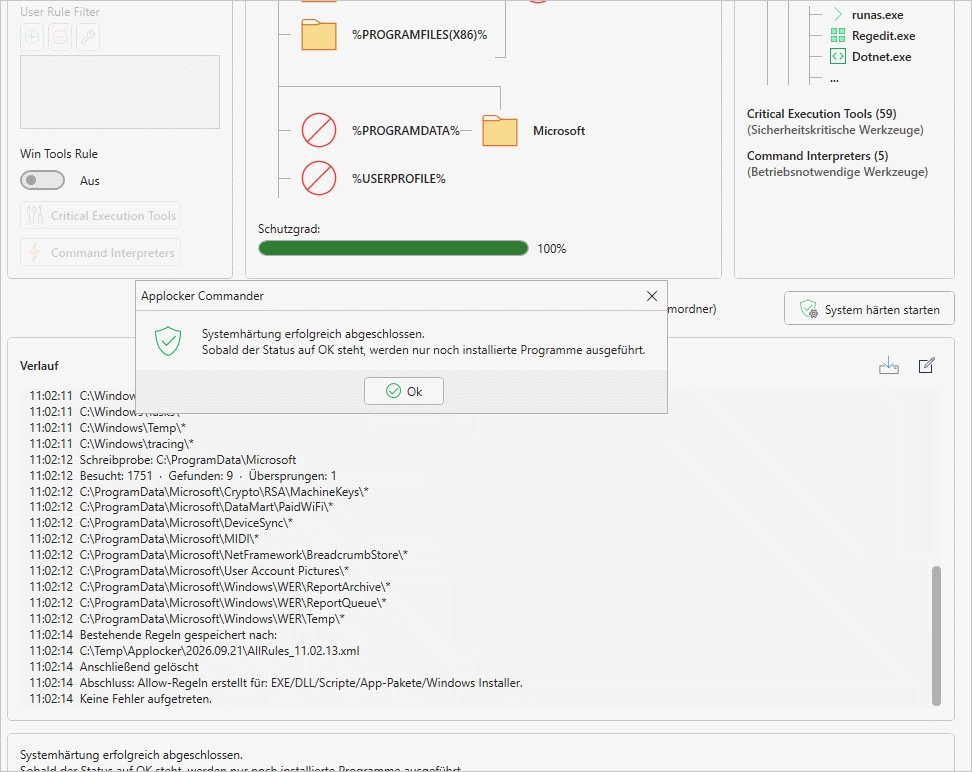
● Der Verlauf protokolliert jeden Schritt: durchsuchte Pfade, gespeicherte Regel-Sicherung, Anzahl gefundener/übersprungener Objekte
● Abschlussmeldung bestätigt: Sobald der Status auf OK steht, werden nur noch installierte Programme ausgeführt
2.6 Events anzeigen
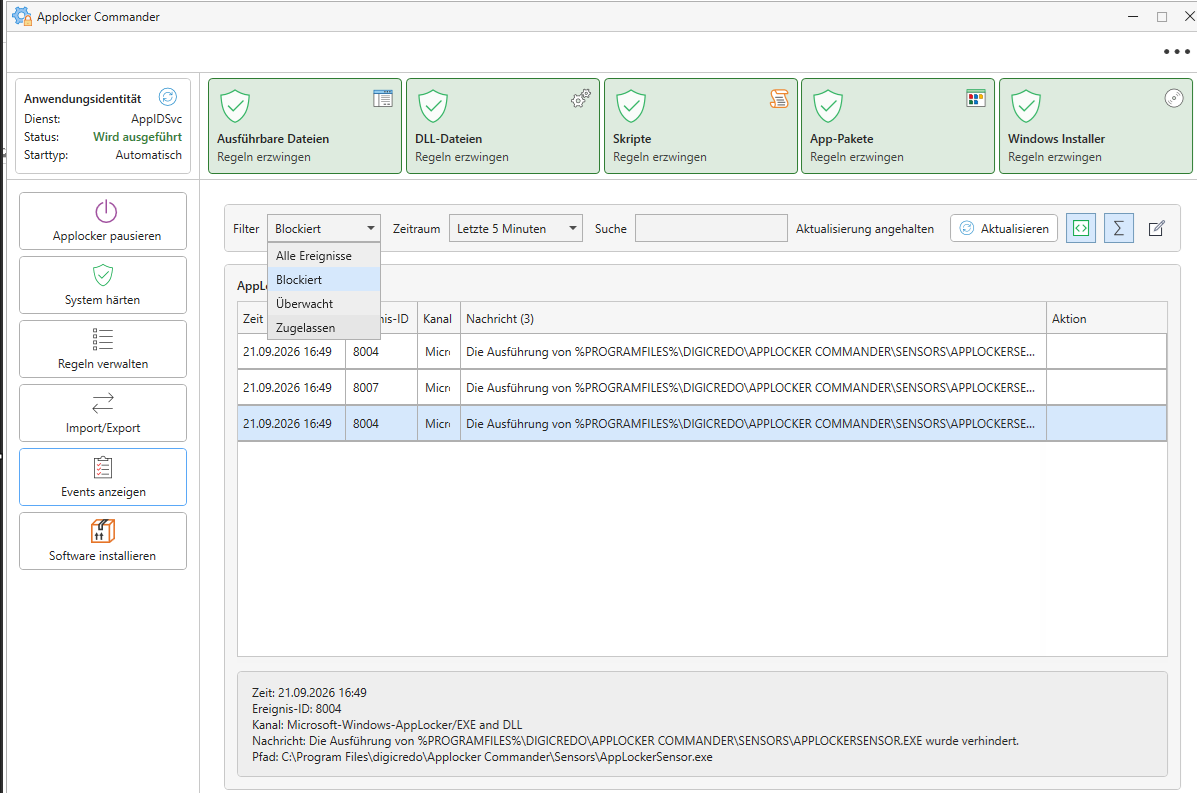
● Filter: Alle Ereignisse, Blockiert, Überwacht oder Zugelassen
● Durch klicken auf das Event werden alle Details angezeigt
2.6.1 Zeitraum und Suche
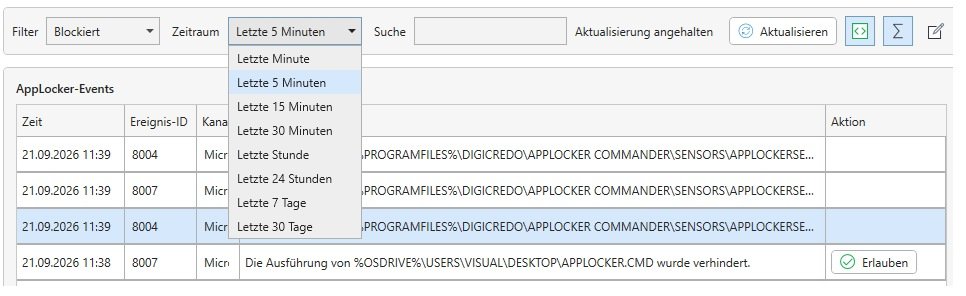
● Zeitraum wählbar von Letzte Minute bis Letzte 30 Tage
● Suche durchsucht die Ereignisliste als Volltext und zeigt die Events mit Treffer an
● Aktualisierung läuft automatisch und wird angehalten wenn ein Event ausgewählt wird
2.6.2 AppLocker-Selbsttest ausblenden

● AppLocker erstellt für Selbsttests temporäre PS1-Dateien, die ausgeblendet werden können.
2.6.3 Duplikate zusammenfassen

● Bei mehrfachem Aufkommen desselben Ereignisses zeigt der Filter nur das aktuellste an.
2.6.4 Ereignis in die Zwischenablage kopieren

● Das Ereignis wird in die Zwischenablage kopiert.
2.6.5 Regel aus Event erstellen
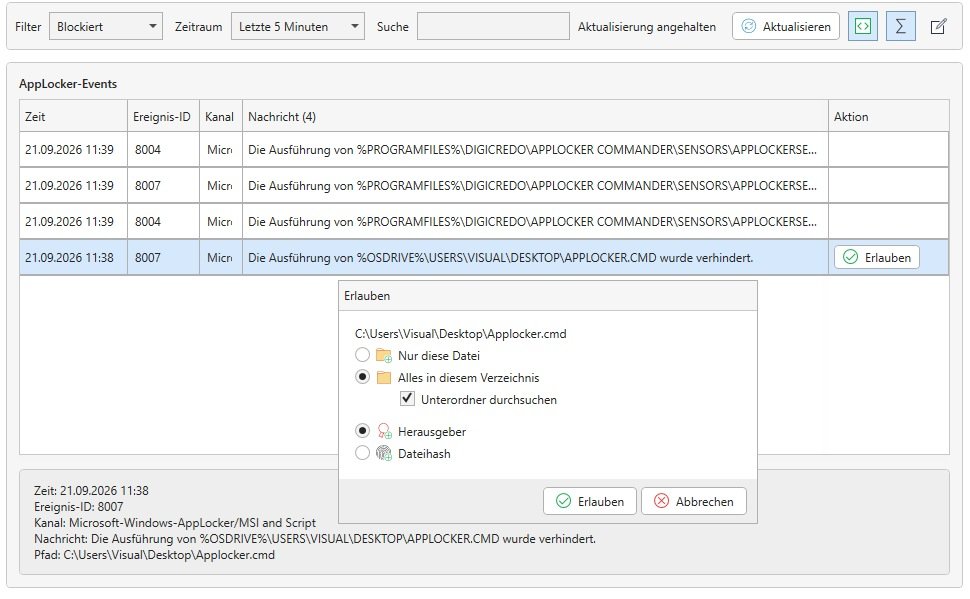
● Klick auf Erlauben bei einem blockierten Ereignis öffnet den Regel-Assistenten
● Geltungsbereich wählbar: Nur diese Datei, Alles in diesem Verzeichnis (optional inkl. Unterordner), Herausgeber oder Dateihash
● Erstellt automatisch eine passende AppLocker-Regel auf Basis des Ereignisses
2.7 Import/Export
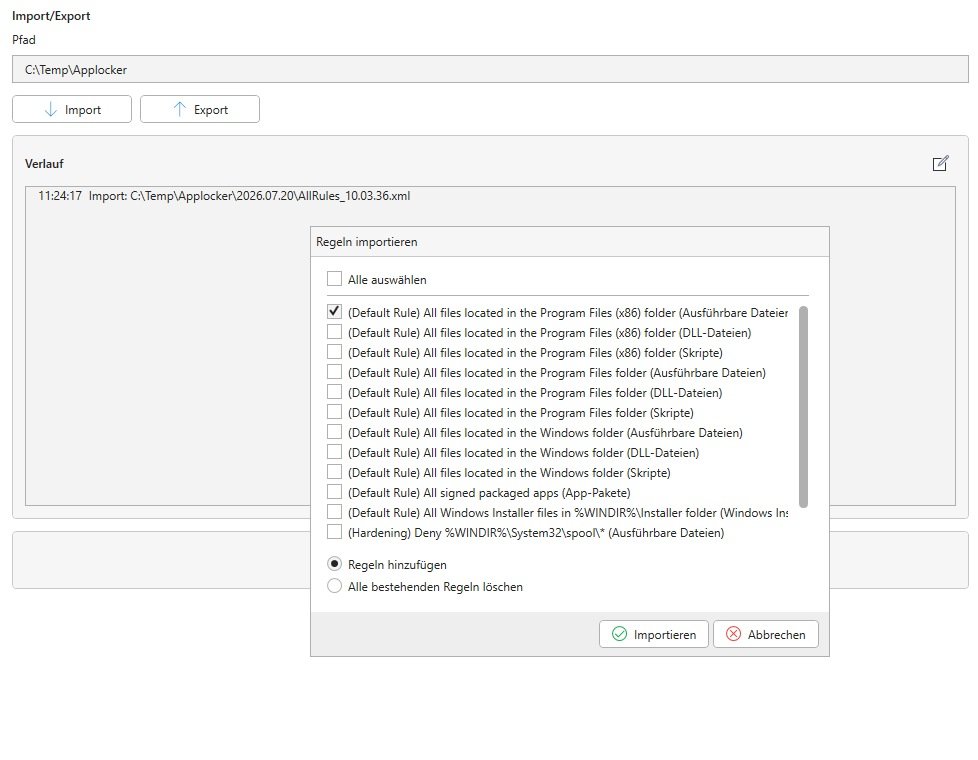
● Pfad für Import/Export frei wählbar
● Export sichert alle aktuellen Regeln als XML-Datei
● Import erlaubt die Auswahl einzelner Regeln aus einer XML-Datei per Checkbox
● Regeln hinzufügen ergänzt die Auswahl, Alle bestehenden Regeln löschen ersetzt den kompletten Regelbestand
● Verlauf protokolliert alle Import-/Export-Vorgänge mit Zeitstempel und Pfad
2.8 Software installieren
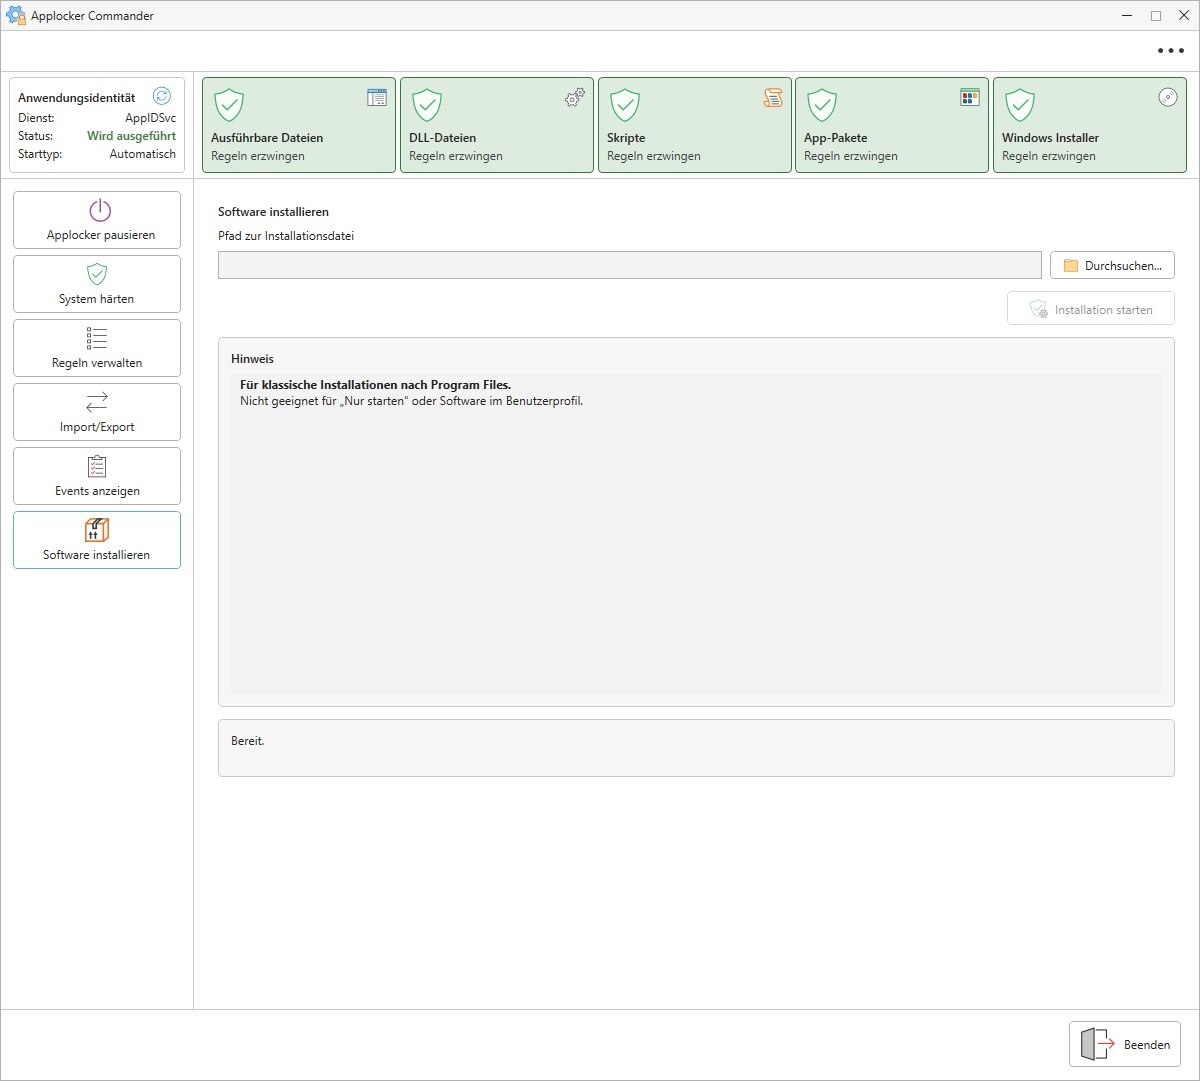
● Pfad zur Installationsdatei angeben und Installation starten
● Gedacht für klassische Installationen nach Program Files
● Nicht geeignet für portable Anwendungen ('Nur starten') oder Software, die ins Benutzerprofil installiert wird
2.9 Einstellungen
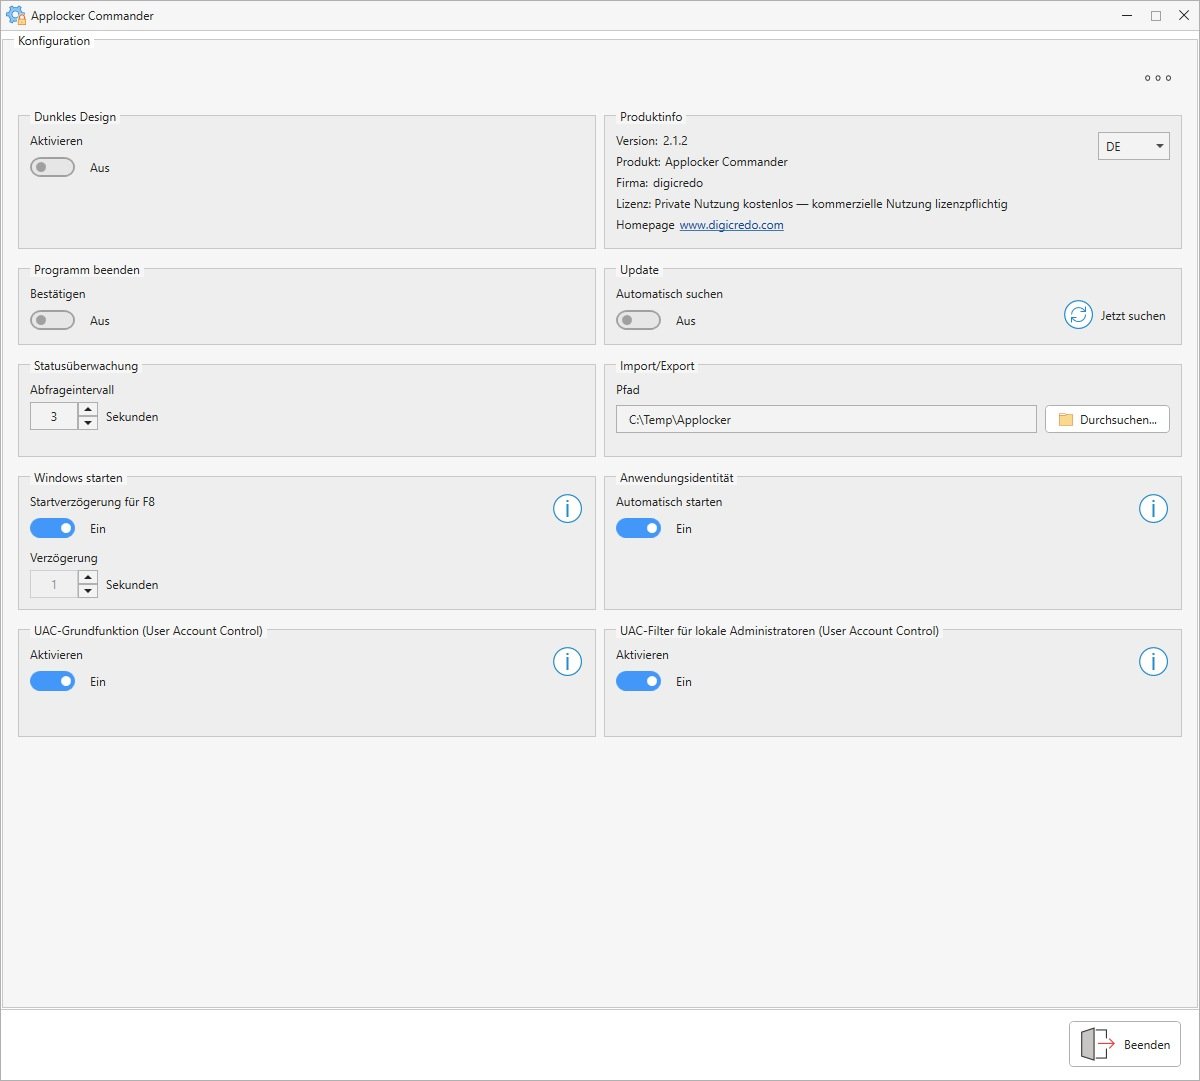
● Dunkles Design umschaltbar
● Produktinfo mit Version, Lizenzstatus, Sprache (DE) und Homepage-Link
● Programm beenden: Bestätigung beim Schliessen ein-/ausschaltbar
● Update: automatische Suche oder manuell über Jetzt suchen
● Statusüberwachung: Abfrageintervall in Sekunden
● Import/Export: Standardpfad für Regel-Dateien
2.9.1 Windows starten
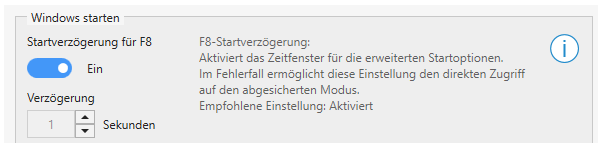
Startverzögerung für F8: Aktiviert das Zeitfenster für die erweiterten Startoptionen. Im Fehlerfall ermöglicht diese Einstellung den direkten Zugriff auf den abgesicherten Modus. Empfohlene Einstellung: Aktiviert.
2.9.2 Anwendungsidentität
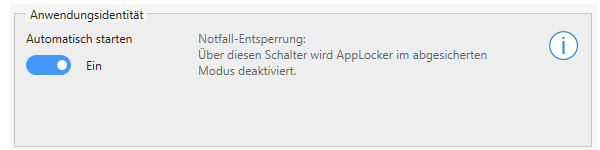
Automatisch starten (Notfall-Entsperrung): Blockiert eine fehlerhaft erstellte Regel den Systemstart, lässt sich AppLocker über diesen Schalter im abgesicherten Modus deaktivieren – danach startet das System wieder normal.
2.9.3 UAC-Grundfunktion
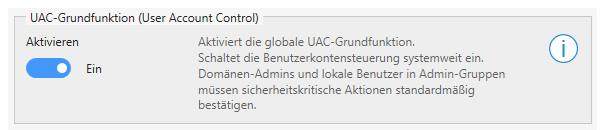
Aktiviert die Benutzerkontensteuerung systemweit. Domänen-Admins und lokale Benutzer in Admin-Gruppen müssen sicherheitskritische Aktionen standardmässig bestätigen.
2.9.4 UAC-Filter für lokale Administratoren

Schützt Systemordner und Ressourcen auch für Admin-Konten. Bei Deaktivierung erscheint ein Warnhinweis, da dies ein Sicherheitsrisiko darstellt. Empfohlene Einstellung: Aktiviert.
3 Lizenz
· Die private Nutzung von AppLocker Commander ist kostenlos.
· Für die kommerzielle Nutzung ist eine Lizenz erforderlich.
Lizenzinformationen: AppLocker Commander License – digicredo